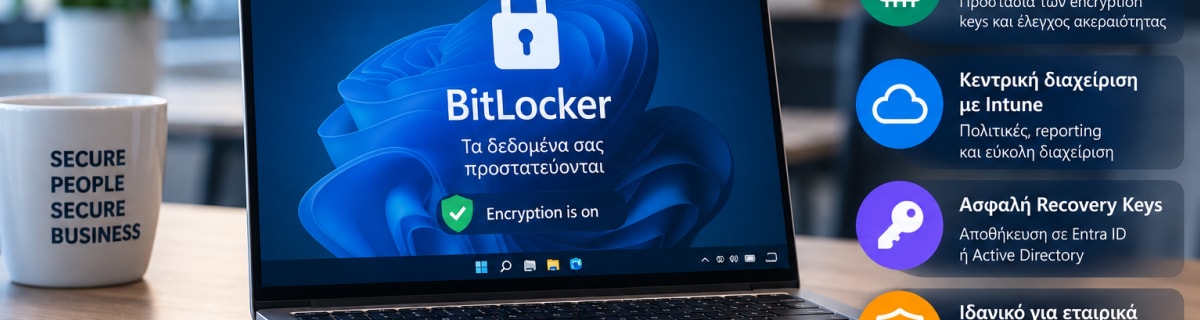
Ένα εταιρικό laptop μπορεί να περιέχει αρχεία πελατών, οικονομικά δεδομένα, cached εταιρικές πληροφορίες και άλλα ευαίσθητα δεδομένα. Αν χαθεί ή κλαπεί, το Windows password από μόνο του δεν αποτελεί επαρκή προστασία των δεδομένων που βρίσκονται στον δίσκο.
Το BitLocker είναι η τεχνολογία κρυπτογράφησης volumes των Windows. Στόχος του είναι να περιορίσει τη μη εξουσιοδοτημένη πρόσβαση στα αποθηκευμένα δεδομένα όταν μια συσκευή χαθεί, κλαπεί, αποσυρθεί χωρίς σωστή διαδικασία ή όταν κάποιος επιχειρήσει να προσπελάσει τον δίσκο εκτός του κανονικού περιβάλλοντος Windows.
Τι προστατεύει το BitLocker;
Χωρίς κρυπτογράφηση, ένας επιτιθέμενος με φυσική πρόσβαση σε ένα laptop μπορεί να επιχειρήσει να παρακάμψει το εγκατεστημένο λειτουργικό σύστημα ή να αφαιρέσει τον δίσκο και να τον συνδέσει σε άλλο σύστημα.
Το BitLocker κρυπτογραφεί το volume ώστε τα δεδομένα να μην είναι απλώς διαθέσιμα επειδή κάποιος απέκτησε φυσική κατοχή του αποθηκευτικού μέσου.
Αυτό είναι ιδιαίτερα σημαντικό για laptops, τα οποία μεταφέρονται εκτός γραφείου και έχουν μεγαλύτερη πιθανότητα απώλειας ή κλοπής.
Τι δεν προστατεύει το BitLocker;
Η κρυπτογράφηση δίσκου δεν αντικαθιστά την υπόλοιπη ασφάλεια του endpoint.
Όταν ο νόμιμος χρήστης έχει ήδη συνδεθεί και το λειτουργικό σύστημα έχει πρόσβαση στα αποκρυπτογραφημένα δεδομένα, το BitLocker δεν εμποδίζει από μόνο του malware, έναν παραβιασμένο λογαριασμό ή έναν attacker που έχει αποκτήσει πρόσβαση στο ενεργό session.
Για αυτό πρέπει να συνδυάζεται με ενημερώσεις, endpoint protection ή EDR, ασφαλή authentication, περιορισμένα privileges και σωστή διαχείριση συσκευών.
Ποιος είναι ο ρόλος του TPM;
Το Trusted Platform Module (TPM) είναι hardware security component που μπορεί να χρησιμοποιηθεί από το BitLocker για την προστασία των encryption keys και για έλεγχο της ακεραιότητας του startup environment.
Η Microsoft υποστηρίζει BitLocker με TPM 1.2 ή νεότερο για αυτή τη λειτουργία, ενώ το TPM 2.0 αποτελεί τη σύγχρονη προτεινόμενη βάση. Σε κατάλληλα διαμορφωμένο σύστημα, το TPM επιτρέπει στο BitLocker να προστατεύει τον δίσκο χωρίς ο εργαζόμενος να χρειάζεται να πληκτρολογεί το recovery key σε κάθε φυσιολογική εκκίνηση.
Το BitLocker μπορεί να χρησιμοποιηθεί και χωρίς TPM σε συγκεκριμένες διαμορφώσεις, αλλά αυτές έχουν διαφορετικές απαιτήσεις και δεν παρέχουν την ίδια preboot system-integrity προστασία. Για έναν σύγχρονο εταιρικό στόλο, η ύπαρξη κατάλληλου TPM πρέπει να ελέγχεται πριν σχεδιαστεί το rollout.
BitLocker και Windows Device Encryption: ποια είναι η διαφορά;
Τα Windows διαθέτουν επίσης τη λειτουργία Device Encryption. Πρόκειται για απλούστερο μηχανισμό που χρησιμοποιεί την τεχνολογία BitLocker και μπορεί να ενεργοποιεί αυτόματα την κρυπτογράφηση σε κατάλληλες συσκευές.
Δεν πρέπει επομένως να συμπεραίνετε ότι ένα laptop είναι μη κρυπτογραφημένο μόνο επειδή ο χρήστης δεν ενεργοποίησε χειροκίνητα το κλασικό BitLocker interface. Αντίστοιχα, η παρουσία της δυνατότητας Device Encryption δεν αποδεικνύει από μόνη της ότι κάθε εταιρική συσκευή έχει ολοκληρώσει σωστά την κρυπτογράφηση και ότι υπάρχει διαθέσιμο recovery key.
Για εταιρική χρήση χρειάζεται κεντρικός έλεγχος της πραγματικής κατάστασης των endpoints.
Ποιες εκδόσεις Windows υποστηρίζουν BitLocker;
Για το κανονικό BitLocker enablement, η Microsoft αναφέρει υποστήριξη στις εκδόσεις Windows Pro, Enterprise και Education και στις αντίστοιχες αδειοδοτήσεις.
Το Device Encryption έχει διαφορετική διαθεσιμότητα και απαιτήσεις. Επιπλέον, η δυνατότητα ενεργοποίησης του BitLocker και η κεντρική διαχείρισή του δεν έχουν απαραίτητα τις ίδιες licensing απαιτήσεις.
Για αυτό μια επιχείρηση πρέπει να ελέγχει την ακριβή έκδοση Windows, τον τρόπο διαχείρισης των endpoints και τις άδειες που διαθέτει πριν σχεδιάσει μαζικό deployment.
Το Recovery Key είναι κρίσιμο μέρος της υλοποίησης
Ένα κρυπτογραφημένο laptop μπορεί να χρειαστεί BitLocker recovery αν το κανονικό unlock mechanism δεν μπορεί να χρησιμοποιηθεί. Αυτό μπορεί να συμβεί, για παράδειγμα, μετά από συγκεκριμένες αλλαγές hardware, firmware ή boot configuration.
Το recovery password είναι ευαίσθητη πληροφορία που μπορεί να ξεκλειδώσει τον προστατευμένο δίσκο. Πρέπει επομένως να αποθηκεύεται με ελεγχόμενο και ανακτήσιμο τρόπο.
Σε εταιρικά περιβάλλοντα, recovery information μπορεί να αποθηκεύεται κεντρικά, ανάλογα με την αρχιτεκτονική, στο Microsoft Entra ID ή στο Active Directory Domain Services. Η Microsoft συνιστά να σχεδιάζεται η διαδικασία recovery πριν ενεργοποιηθεί μαζικά το BitLocker.
Η αποθήκευση recovery keys σε πρόχειρα αρχεία, emails ή μη ελεγχόμενα κοινόχρηστα σημεία δημιουργεί νέο κίνδυνο: όποιος αποκτήσει το key μπορεί να το χρησιμοποιήσει για πρόσβαση στον αντίστοιχο κρυπτογραφημένο δίσκο.
Κεντρική διαχείριση BitLocker με Microsoft Intune
Σε περιβάλλον που χρησιμοποιεί Microsoft Intune, η επιχείρηση μπορεί να εφαρμόσει κεντρικές BitLocker policies σε διαχειριζόμενες Windows συσκευές.
Το Intune υποστηρίζει, ανάλογα με το configuration και τις προϋποθέσεις, τόσο standard όσο και silent BitLocker encryption. Παρέχει επίσης encryption reporting ώστε οι administrators να μπορούν να ελέγχουν την κατάσταση των διαχειριζόμενων συσκευών και να διαχειρίζονται recovery keys.
Οι δυνατότητες αυτές έχουν συγκεκριμένες απαιτήσεις σε Windows editions, licensing, enrollment και permissions. Δεν πρέπει επομένως να θεωρείται ότι κάθε Microsoft 365 συνδρομή παρέχει αυτομάτως κάθε δυνατότητα BitLocker management.
Πώς να κάνετε ασφαλές rollout σε εταιρικά laptops
Η ενεργοποίηση της κρυπτογράφησης σε έναν ολόκληρο στόλο δεν πρέπει να ξεκινά με ένα μαζικό «enable» χωρίς προηγούμενο έλεγχο.
- Καταγράψτε τις συσκευές. Ελέγξτε ποια εταιρικά laptops υπάρχουν, ποια Windows edition χρησιμοποιούν και ποιος είναι υπεύθυνος για κάθε συσκευή.
- Ελέγξτε TPM και τεχνικές προϋποθέσεις. Επιβεβαιώστε ότι το hardware και το firmware είναι κατάλληλα για το επιλεγμένο configuration.
- Σχεδιάστε το recovery. Αποφασίστε πού θα αποθηκεύονται τα recovery keys, ποιος θα έχει δικαίωμα πρόσβασης και ποια διαδικασία θα ακολουθεί το helpdesk.
- Δοκιμάστε σε μικρό pilot group. Επιβεβαιώστε encryption, reboot, recovery και management πριν επεκτείνετε την πολιτική.
- Αναπτύξτε σταδιακά. Επεκτείνετε την πολιτική στις υπόλοιπες κατάλληλες συσκευές αφού επιβεβαιωθεί η λειτουργία του pilot.
- Ελέγξτε το αποτέλεσμα. Μην θεωρείτε ότι η αποστολή μιας policy σημαίνει ότι κάθε laptop κρυπτογραφήθηκε επιτυχώς.
Πώς επιβεβαιώνετε ότι τα laptops είναι πραγματικά προστατευμένα;
Για μια επιχείρηση δεν αρκεί να υπάρχει πολιτική που λέει ότι «όλα τα laptops πρέπει να έχουν BitLocker».
Χρειάζεται δυνατότητα να επιβεβαιώνεται ότι:
- η κρυπτογράφηση είναι ενεργή και έχει ολοκληρωθεί,
- ο σωστός δίσκος ή τα απαιτούμενα volumes προστατεύονται,
- υπάρχει κατάλληλος key protector,
- το recovery information έχει αποθηκευτεί επιτυχώς στο προβλεπόμενο σημείο,
- η συσκευή δεν έχει εμφανίσει encryption error ή policy conflict.
Σε Intune-managed περιβάλλοντα, τα σχετικά encryption reports μπορούν να βοηθήσουν στον κεντρικό έλεγχο της κατάστασης και στον εντοπισμό προβλημάτων.
Τι κάνετε αν χαθεί ή κλαπεί ένα laptop;
Το BitLocker μειώνει τον κίνδυνο αποκάλυψης των δεδομένων που βρίσκονται στον κρυπτογραφημένο δίσκο, αλλά η απώλεια μιας συσκευής παραμένει security incident.
Η επιχείρηση πρέπει να έχει διαδικασία ώστε να αναφέρονται άμεσα χαμένες ή κλεμμένες συσκευές και να αξιολογούνται πρόσθετες ενέργειες, όπως ανάκληση ενεργών sessions, απενεργοποίηση ή προστασία εταιρικών accounts και διερεύνηση του τι δεδομένα ή πρόσβαση είχε η συγκεκριμένη συσκευή.
Για ευρύτερη προστασία φορητών endpoints, δείτε επίσης τον οδηγό για την ασφάλεια κινητών συσκευών στις ΜΜΕ.
Πρακτικό checklist για μια ΜΜΕ
- Γνωρίζετε ποια εταιρικά Windows laptops διαθέτετε;
- Έχετε ελέγξει Windows edition, TPM και τεχνικές προϋποθέσεις;
- Είναι ενεργή η κρυπτογράφηση σε κάθε απαιτούμενη συσκευή;
- Υπάρχει κεντρική και ελεγχόμενη αποθήκευση recovery keys;
- Έχει δοκιμαστεί πραγματικά η διαδικασία recovery;
- Γνωρίζει το helpdesk ποιος επιτρέπεται να ζητήσει recovery key;
- Παρακολουθείτε συσκευές στις οποίες η κρυπτογράφηση απέτυχε ή απενεργοποιήθηκε;
- Υπάρχει διαδικασία για χαμένα, κλεμμένα και αποσυρόμενα laptops;
Συμπέρασμα
Το BitLocker είναι ένα σημαντικό control για επιχειρήσεις που χρησιμοποιούν Windows laptops, επειδή προστατεύει τα αποθηκευμένα δεδομένα όταν κάποιος αποκτήσει φυσική πρόσβαση στη συσκευή ή στον δίσκο.
Η σωστή υλοποίηση όμως δεν τελειώνει στην ενεργοποίηση της κρυπτογράφησης. Χρειάζεται έλεγχος των συσκευών, κατάλληλο TPM και configuration, οργανωμένη φύλαξη recovery keys, δοκιμασμένο recovery και συνεχής επιβεβαίωση ότι ο εταιρικός στόλος παραμένει κρυπτογραφημένος.
Πώς μπορεί να βοηθήσει η DataShield
Η DataShield μπορεί να αξιολογήσει τα εταιρικά Windows endpoints, τις διαθέσιμες άδειες και το υπάρχον device-management περιβάλλον και να βοηθήσει στον σχεδιασμό ενός ελεγχόμενου BitLocker rollout με κεντρικές policies, ασφαλή διαχείριση recovery keys και επαλήθευση της κατάστασης των συσκευών.


