Τελευταία Άρθρα & Οδηγοί
Managed Detection and Response (MDR) για Επιχειρήσεις: Τι Είναι και Πότε Χρειάζεται μια ΜΜΕ
Τι είναι το Managed Detection and Response (MDR), πώς διαφέρει από EDR, SIEM και SOC και τι πρέπει να ελέγξει μια ΜΜΕ πριν επιλέξει υπηρεσία.
Διαβάστε Περισσότερα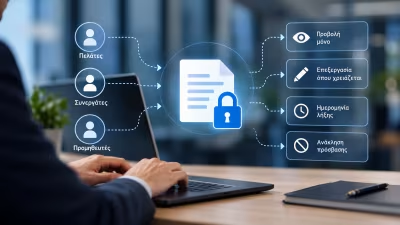
Ασφαλής Διαμοιρασμός Αρχείων στις Επιχειρήσεις: Οδηγός για Πελάτες και Συνεργάτες
Πώς να μοιράζεστε εταιρικά αρχεία με πελάτες και συνεργάτες με ασφαλή links, σωστά permissions, expiration και έλεγχο πρόσβασης.
Διαβάστε Περισσότερα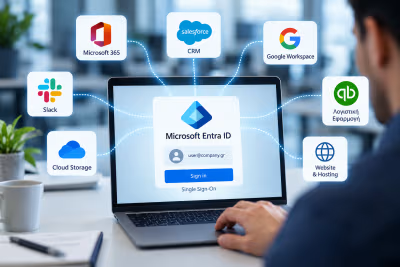
Single Sign-On (SSO) για Επιχειρήσεις: Τι Είναι και Πώς Βελτιώνει την Ασφάλεια
Τι είναι το Single Sign-On (SSO), πώς λειτουργεί με SAML και OpenID Connect και τι πρέπει να προσέξει μια επιχείρηση για ασφαλή εφαρμογή.
Διαβάστε Περισσότερα
Ασφάλεια Εταιρικού Domain: Πώς να Προστατεύσετε Registrar και DNS
Πώς προστατεύετε το εταιρικό domain από domain hijacking με ασφαλές registrar account, transfer lock, DNS controls, monitoring και σωστές ανανεώσεις.
Διαβάστε Περισσότερα
End of Life Λογισμικό: Τι Κάνετε όταν Σταματούν τα Security Updates
Τι σημαίνει End of Life και End of Support, ποιος είναι ο κίνδυνος όταν σταματούν τα security updates και πώς οργανώνετε ασφαλή μετάβαση.
Διαβάστε Περισσότερα
Penetration Testing για Επιχειρήσεις: Τι Είναι και Πότε Χρειάζεται
Τι είναι το penetration testing, πώς διαφέρει από vulnerability assessment και τι πρέπει να ελέγξει μια επιχείρηση πριν αναθέσει ένα pentest.
Διαβάστε Περισσότερα
External Attack Surface Management: Τι Είναι Εκτεθειμένο στο Internet
Τι είναι το External Attack Surface Management και πώς εντοπίζετε domains, IPs, υπηρεσίες και ξεχασμένα assets που είναι εκτεθειμένα στο Internet.
Διαβάστε Περισσότερα
System Hardening για Επιχειρήσεις: Πώς να Μειώσετε το Attack Surface με Ασφαλείς Ρυθμίσεις
Τι είναι το system hardening και πώς μια επιχείρηση μειώνει το attack surface με security baselines, ασφαλείς ρυθμίσεις και έλεγχο configuration drift.
Διαβάστε Περισσότερα
Data Retention Policy για Επιχειρήσεις: Πόσο καιρό Πρέπει να Κρατάτε τα Δεδομένα;
Πώς να δημιουργήσετε Data Retention Policy: ποια δεδομένα κρατάτε, για πόσο, πότε διαγράφονται και πώς οργανώνεται ένα retention schedule.
Διαβάστε Περισσότερα
Ασφαλής Διαγραφή Δεδομένων για Επιχειρήσεις: Πώς να Καταστρέφετε Δεδομένα και Παλιές Συσκευές
Πώς να διαγράφετε με ασφάλεια εταιρικά δεδομένα από HDD, SSD και άλλες συσκευές πριν από επαναχρησιμοποίηση, πώληση ή απόσυρση.
Διαβάστε Περισσότερα
Cybersecurity Tabletop Exercise για ΜΜΕ: Πώς να Δοκιμάσετε το Incident Response Plan
Πώς να οργανώσετε cybersecurity tabletop exercise για να δοκιμάσετε Incident Response Plan, ρόλους, επικοινωνία, αποφάσεις και διορθωτικές ενέργειες.
Διαβάστε Περισσότερα
Cybersecurity Risk Assessment για ΜΜΕ: Πώς να Αξιολογήσετε και να Ιεραρχήσετε τους Κινδύνους
Πώς να κάνετε cybersecurity risk assessment σε μια ΜΜΕ: assets, threats, vulnerabilities, likelihood, impact, risk register και προτεραιότητες.
Διαβάστε Περισσότερα
Cybersecurity Policy για ΜΜΕ: Τι Πρέπει να Περιλαμβάνει
Τι πρέπει να περιλαμβάνει μια πρακτική πολιτική κυβερνοασφάλειας για ΜΜΕ: πρόσβαση, συσκευές, δεδομένα, backups, incidents και ευθύνες.
Διαβάστε Περισσότερα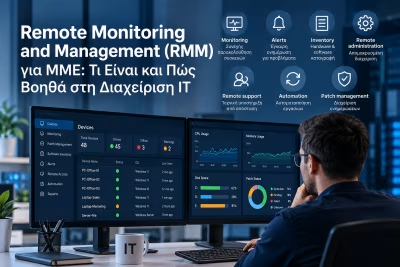
Remote Monitoring and Management (RMM) για ΜΜΕ: Τι Είναι και Πώς Βοηθά στη Διαχείριση IT
Τι είναι το Remote Monitoring and Management (RMM), πώς βοηθά μια ΜΜΕ σε monitoring, υποστήριξη και patching και ποια μέτρα ασφάλειας απαιτεί.
Διαβάστε Περισσότερα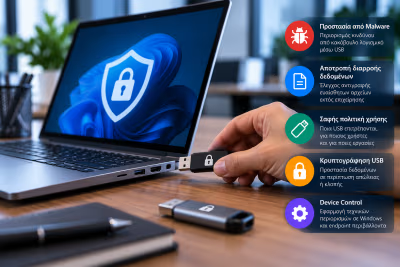
USB και Αφαιρούμενα Μέσα στις Επιχειρήσεις: Πώς να Περιορίσετε Malware και Διαρροή Δεδομένων
Πώς να ελέγχετε USB και αφαιρούμενα μέσα στην επιχείρηση, περιορίζοντας malware και διαρροή δεδομένων με policies, encryption και device control.
Διαβάστε Περισσότερα