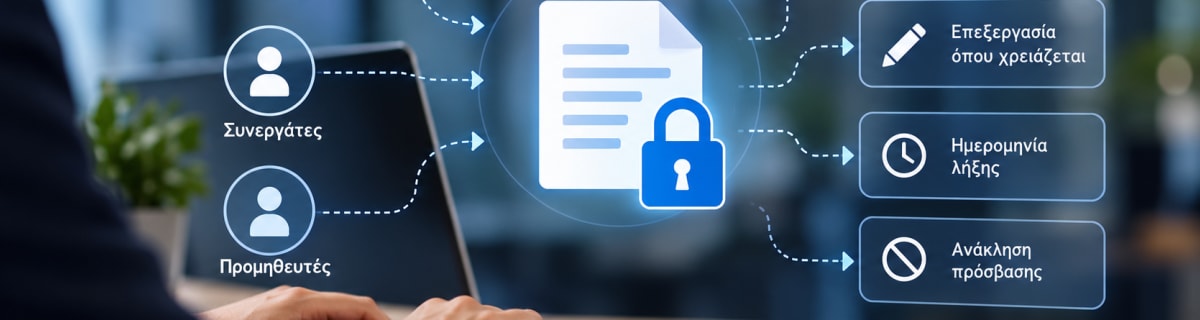
Η ανταλλαγή αρχείων με πελάτες, λογιστές, προμηθευτές και εξωτερικούς συνεργάτες είναι καθημερινή ανάγκη για πολλές επιχειρήσεις. Ένα συμβόλαιο, ένα οικονομικό αρχείο ή ένας φάκελος έργου όμως δεν πρέπει να παραμένει προσβάσιμος σε οποιονδήποτε αποκτήσει ένα link ούτε να διατηρείται επ' αόριστον στο inbox πολλών παραληπτών.
Ο ασφαλής διαμοιρασμός αρχείων βασίζεται σε μια απλή αρχή: δίνουμε πρόσβαση στα σωστά άτομα, μόνο στα δεδομένα που χρειάζονται, με τα κατάλληλα δικαιώματα και για όσο διάστημα υπάρχει πραγματική ανάγκη.
Γιατί τα Email Attachments δεν είναι πάντα η καλύτερη λύση;
Όταν ένα αρχείο αποστέλλεται ως attachment, δημιουργείται ένα νέο αντίγραφό του. Ο αποστολέας συνήθως δεν μπορεί στη συνέχεια να ανακαλέσει εύκολα αυτό το αντίγραφο, να αλλάξει τα δικαιώματά του ή να γνωρίζει πού αποθηκεύτηκε από τον παραλήπτη.
Για ένα απλό μη ευαίσθητο έγγραφο αυτό μπορεί να είναι αποδεκτό. Για οικονομικά στοιχεία, προσωπικά δεδομένα, συμβάσεις ή άλλα εμπιστευτικά αρχεία, μια ελεγχόμενη πλατφόρμα sharing μπορεί να προσφέρει καλύτερη διαχείριση της πρόσβασης.
Αυτό δεν σημαίνει ότι κάθε attachment είναι ανασφαλές. Η επιλογή πρέπει να βασίζεται στην ευαισθησία του αρχείου, στον παραλήπτη και στα security controls που απαιτούνται.
Public Link ή Πρόσβαση σε Συγκεκριμένο Παραλήπτη;
Δεν είναι όλα τα sharing links ίδια. Σε πλατφόρμες όπως το Microsoft SharePoint και το OneDrive μπορούν να υπάρχουν διαφορετικοί τύποι links.
Ένα anonymous ή “Anyone” link μπορεί, όταν έχει επιτραπεί από τον οργανισμό, να χρησιμοποιηθεί χωρίς ο παραλήπτης να αυθεντικοποιηθεί. Αν το link προωθηθεί σε τρίτο πρόσωπο, αυτό μπορεί να δημιουργήσει πρόσθετο κίνδυνο έκθεσης.
Αντίθετα, ένα “Specific people” link περιορίζει την πρόσβαση στους παραλήπτες που έχουν οριστεί. Για εταιρικά ή ευαίσθητα δεδομένα, η ταυτοποίηση του εξωτερικού χρήστη παρέχει συνήθως πιο ελεγχόμενο μοντέλο συνεργασίας από ένα γενικό public link.
Δεν χρειάζεται όμως να απαγορεύεται κάθε anonymous sharing ανεξάρτητα από το περιεχόμενο. Ένα δημόσιο αρχείο marketing έχει διαφορετικό risk profile από ένα spreadsheet με προσωπικά ή οικονομικά δεδομένα.
Δώστε μόνο τα Δικαιώματα που Χρειάζονται
Ο παραλήπτης δεν χρειάζεται πάντα δικαίωμα επεξεργασίας. Αν πρέπει απλώς να διαβάσει ή να κατεβάσει ένα έγγραφο, η παροχή edit permissions δημιουργεί περιττή δυνατότητα αλλαγής του περιεχομένου.
Η αρχή του least privilege εφαρμόζεται και στο file sharing: δώστε μόνο την πρόσβαση που απαιτεί η συγκεκριμένη συνεργασία.
- Χρησιμοποιήστε view-only όταν δεν απαιτείται επεξεργασία.
- Δώστε edit access μόνο όταν ο συνεργάτης πρέπει πραγματικά να τροποποιεί το περιεχόμενο.
- Μην μοιράζεστε ολόκληρο φάκελο όταν χρειάζεται πρόσβαση μόνο σε ένα αρχείο.
- Ελέγξτε ποιοι έχουν ήδη πρόσβαση πριν προσθέσετε νέους εξωτερικούς χρήστες.
Χρησιμοποιήστε Expiration όπου Έχει Νόημα
Μία από τις συχνότερες αδυναμίες στο external sharing είναι ότι η πρόσβαση παραμένει ενεργή πολύ μετά το τέλος της πραγματικής ανάγκης.
Όπου η πλατφόρμα το υποστηρίζει, μπορούν να χρησιμοποιούνται expiration controls για sharing links ή guest access. Η κατάλληλη διάρκεια δεν είναι ίδια για κάθε περίπτωση: ένας εξωτερικός λογιστής μπορεί να χρειάζεται διαφορετικό χρονικό διάστημα πρόσβασης από έναν προμηθευτή που λαμβάνει ένα μόνο έγγραφο.
Το expiration δεν αντικαθιστά τον περιοδικό έλεγχο. Αν μια συνεργασία λήξει νωρίτερα, η πρόσβαση πρέπει να μπορεί να ανακληθεί χωρίς να περιμένουμε την ημερομηνία λήξης.
Τι Πρέπει να Συμβαίνει όταν Τελειώνει η Συνεργασία;
Η ασφαλής συνεργασία χρειάζεται και διαδικασία εξόδου. Όταν ένας εξωτερικός συνεργάτης δεν χρειάζεται πλέον πρόσβαση, η επιχείρηση πρέπει να ελέγχει τα permissions που του είχαν δοθεί και να αφαιρεί όσα δεν είναι πλέον απαραίτητα.
Στο Microsoft 365, για παράδειγμα, η διακοπή sharing μπορεί να γίνει αφαιρώντας permissions από το shared item ή, ανάλογα με το μοντέλο συνεργασίας, αφαιρώντας την αντίστοιχη guest πρόσβαση. Τα anonymous links μπορούν επίσης να ανακληθούν.
Η διαδικασία αυτή είναι ιδιαίτερα σημαντική για μακροχρόνιους εξωτερικούς συνεργάτες, επειδή διαφορετικά συσσωρεύονται permissions που κανείς δεν θυμάται πλέον γιατί δημιουργήθηκαν.
Πώς Συνδέεται το File Sharing με την Ταξινόμηση Δεδομένων;
Δεν χρειάζονται όλα τα αρχεία το ίδιο επίπεδο προστασίας. Ένα χρήσιμο πρώτο βήμα είναι να γνωρίζει η επιχείρηση ποια δεδομένα είναι δημόσια, εσωτερικά, εμπιστευτικά ή ιδιαίτερα ευαίσθητα.
Η ταξινόμηση των εταιρικών δεδομένων μπορεί να καθοδηγήσει τις αποφάσεις sharing. Για παράδειγμα, ένα δημόσιο brochure μπορεί να επιτρέπεται να διαμοιράζεται ευρύτερα, ενώ ένα αρχείο με προσωπικά δεδομένα μπορεί να απαιτεί αυθεντικοποιημένο παραλήπτη και αυστηρότερα permissions.
Πού Βοηθά το DLP;
Ο ασφαλής διαμοιρασμός και το Data Loss Prevention λύνουν διαφορετικά αλλά σχετικά προβλήματα.
Μια διαδικασία sharing καθορίζει ποιος επιτρέπεται να μοιράζεται τι και με ποιον. Ένα σύστημα Data Loss Prevention (DLP) μπορεί, ανάλογα με την πλατφόρμα και τη διαμόρφωση, να εντοπίζει ευαίσθητες πληροφορίες και να εφαρμόζει πολιτικές όταν επιχειρείται μη επιτρεπόμενη χρήση ή μεταφορά τους.
Το DLP επομένως μπορεί να προσθέσει τεχνικούς ελέγχους, αλλά δεν αντικαθιστά τη σωστή διαχείριση permissions και external users.
Και αν το Αρχείο Πρέπει να Σταλεί με Email;
Υπάρχουν περιπτώσεις όπου η αποστολή μέσω email παραμένει επιχειρησιακά απαραίτητη. Τότε πρέπει να αξιολογείται η ευαισθησία του περιεχομένου και το επίπεδο προστασίας που απαιτείται.
Η κρυπτογράφηση email δεν είναι το ίδιο με το controlled file sharing. Τεχνολογίες όπως TLS, S/MIME και άλλοι μηχανισμοί προστατεύουν διαφορετικές πτυχές της επικοινωνίας. Περισσότερα υπάρχουν στον οδηγό για το Email Encryption στις επιχειρήσεις.
Πρακτικό Checklist πριν Μοιραστείτε ένα Εταιρικό Αρχείο
- Ελέγξτε το περιεχόμενο: περιέχει προσωπικά, οικονομικά ή άλλα ευαίσθητα δεδομένα;
- Επιβεβαιώστε τον παραλήπτη: μοιράζεστε το αρχείο με το σωστό πρόσωπο ή οργανισμό;
- Επιλέξτε κατάλληλο link: για ευαίσθητα δεδομένα προτιμήστε ελεγχόμενη πρόσβαση αντί για anonymous sharing όπου είναι εφικτό.
- Περιορίστε τα permissions: view αντί edit όταν η επεξεργασία δεν απαιτείται.
- Περιορίστε το scope: μοιραστείτε μόνο τα αρχεία ή folders που χρειάζονται.
- Ορίστε λήξη όπου χρειάζεται: η εξωτερική πρόσβαση δεν πρέπει να παραμένει ενεργή χωρίς λόγο.
- Ανακαλέστε την πρόσβαση: αφαιρέστε permissions όταν ολοκληρωθεί η συνεργασία.
Τι Πρέπει να Κάνει μια ΜΜΕ;
Μια μικρή επιχείρηση δεν χρειάζεται περίπλοκο σύστημα για να βελτιώσει σημαντικά το file sharing. Χρειάζεται όμως μία σαφή εταιρική διαδικασία.
Καθορίστε ποια πλατφόρμα επιτρέπεται για εταιρικά αρχεία, ποιοι μπορούν να μοιράζονται δεδομένα εκτός οργανισμού, πότε επιτρέπονται anonymous links και ποιος ελέγχει την πρόσβαση όταν ολοκληρώνεται μια συνεργασία. Για προσωπικά δεδομένα, τα μέτρα πρέπει να είναι ανάλογα με τον πραγματικό κίνδυνο και να περιορίζουν τη μη εξουσιοδοτημένη αποκάλυψη.
Συμπέρασμα
Ο ασφαλής διαμοιρασμός αρχείων δεν σημαίνει ότι σταματά η συνεργασία με πελάτες και εξωτερικούς συνεργάτες. Σημαίνει ότι η συνεργασία γίνεται με ελεγχόμενο τρόπο.
Η επιχείρηση πρέπει να γνωρίζει ποιος έχει πρόσβαση, σε ποιο αρχείο, με ποια δικαιώματα και μέχρι πότε. Όσο πιο ευαίσθητα είναι τα δεδομένα, τόσο μεγαλύτερη σημασία έχουν η αυθεντικοποίηση του παραλήπτη, το least privilege, η δυνατότητα ανάκλησης και ο τακτικός έλεγχος των permissions.
Η DataShield.gr μπορεί να αξιολογήσει τον τρόπο με τον οποίο η επιχείρησή σας χρησιμοποιεί Microsoft 365, cloud storage και εξωτερικό file sharing και να εντοπίσει ρυθμίσεις ή διαδικασίες που δημιουργούν περιττή έκθεση εταιρικών δεδομένων.


