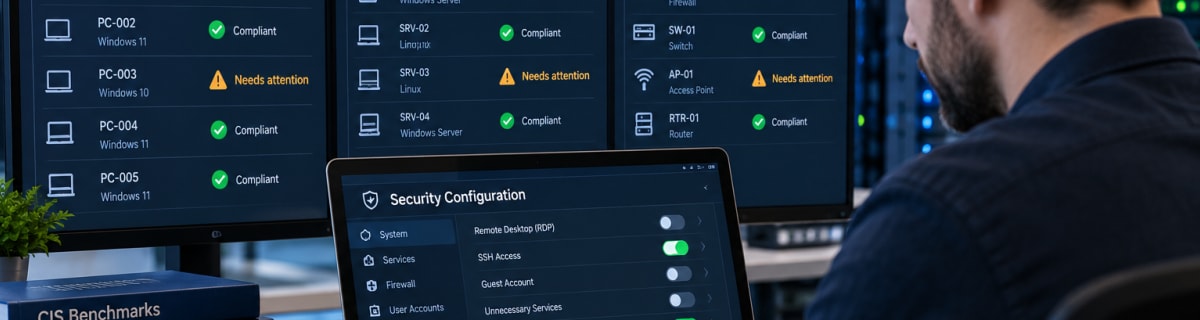
Ένας πλήρως ενημερωμένος server ή υπολογιστής μπορεί να εξακολουθεί να είναι εκτεθειμένος αν διαθέτει περιττές υπηρεσίες, ανοιχτές θύρες, μη ασφαλείς προεπιλεγμένες ρυθμίσεις ή administrative interfaces που δεν χρειάζεται να είναι προσβάσιμα.
Το system hardening αντιμετωπίζει αυτό το πρόβλημα. Στόχος είναι να μειωθεί το attack surface ενός συστήματος, διατηρώντας μόνο τις λειτουργίες και τις προσβάσεις που απαιτούνται πραγματικά για τη δουλειά του.
Τι είναι το System Hardening;
System hardening είναι η διαδικασία ασφαλούς διαμόρφωσης ενός συστήματος ώστε να περιορίζονται περιττές λειτουργίες, υπηρεσίες, δικτυακές προσβάσεις και άλλες ρυθμίσεις που μπορούν να αυξήσουν την έκθεσή του.
Μπορεί να εφαρμοστεί σε endpoints, servers, routers, firewalls, εφαρμογές, virtual machines και άλλες πλατφόρμες. Δεν υπάρχει όμως μία ενιαία ρύθμιση που είναι σωστή για κάθε σύστημα. Το κατάλληλο baseline εξαρτάται από τον ρόλο, την τεχνολογία και τις επιχειρησιακές απαιτήσεις του.
Γιατί τα Default Settings δεν αρκούν;
Ένα προϊόν μπορεί να εγκαθίσταται με λειτουργίες ή υπηρεσίες που εξυπηρετούν πολλά διαφορετικά use cases. Αυτό δεν σημαίνει ότι όλες χρειάζονται στο δικό σας περιβάλλον.
Η CISA και η NSA έχουν επισημάνει ως συχνά προβλήματα κυβερνοασφάλειας τα default credentials, τις μη ασφαλείς configurations, τις περιττές υπηρεσίες και τον ανεπαρκή έλεγχο administrative privileges.
Το hardening δεν σημαίνει ότι αλλάζουμε κάθε default ρύθμιση. Σημαίνει ότι γνωρίζουμε τι απαιτεί το σύστημα και αφαιρούμε ή περιορίζουμε ό,τι δημιουργεί περιττή έκθεση χωρίς επιχειρησιακή ανάγκη.
1. Δημιουργήστε ένα Security Baseline
Το πρώτο βήμα είναι να ορίσετε ποια θεωρείται η εγκεκριμένη ασφαλής διαμόρφωση για κάθε σημαντικό τύπο συστήματος.
Ένα baseline μπορεί να καθορίζει, ανάλογα με την πλατφόρμα:
- ποιες υπηρεσίες και λειτουργίες επιτρέπονται,
- ποιες δικτυακές θύρες χρειάζονται,
- πώς προστατεύεται η administrative πρόσβαση,
- ποιες βασικές security settings πρέπει να είναι ενεργές,
- ποιες δυνατότητες logging απαιτούνται,
- ποιες αποκλίσεις επιτρέπονται και γιατί.
Το NIST ορίζει το baseline configuration ως ένα τεκμηριωμένο σύνολο προδιαγραφών που έχει συμφωνηθεί σε συγκεκριμένη χρονική στιγμή και στη συνέχεια αλλάζει μέσω ελεγχόμενης διαδικασίας.
2. Αφαιρέστε ό,τι δεν χρειάζεται
Η αρχή του least functionality είναι κεντρική στο hardening: ένα σύστημα πρέπει να παρέχει τις λειτουργίες που χρειάζεται για τον ρόλο του, όχι κάθε δυνατότητα που μπορεί τεχνικά να προσφέρει.
Εξετάστε αν μπορούν να απενεργοποιηθούν ή να αφαιρεθούν:
- υπηρεσίες που δεν χρησιμοποιούνται,
- περιττό λογισμικό και components,
- μη χρησιμοποιούμενα protocols,
- δικτυακές θύρες χωρίς επιχειρησιακή ανάγκη,
- παλιοί ή περιττοί λογαριασμοί,
- management interfaces που δεν χρειάζεται να είναι ευρέως προσβάσιμα.
Η αλλαγή πρέπει να γίνεται ελεγχόμενα. Η απενεργοποίηση μιας υπηρεσίας χωρίς να γνωρίζετε τις dependencies της μπορεί να προκαλέσει λειτουργικό πρόβλημα.
3. Περιορίστε την Administrative Πρόσβαση
Τα management interfaces και οι privileged λογαριασμοί χρειάζονται αυστηρότερη προστασία από έναν συνηθισμένο user account.
Περιορίστε ποιοι χρήστες έχουν administrative privileges, αποφύγετε τη χρήση privileged accounts για καθημερινές εργασίες και περιορίστε από πού επιτρέπεται η πρόσβαση σε management services όταν η αρχιτεκτονική το επιτρέπει.
Το hardening συνδέεται εδώ με τη συνολική ασφάλεια του εταιρικού δικτύου, επειδή η έκθεση μιας management υπηρεσίας εξαρτάται και από το segmentation, το firewalling και τον τρόπο απομακρυσμένης πρόσβασης.
4. Hardening και Patch Management δεν είναι το ίδιο
Ένα hardened σύστημα εξακολουθεί να χρειάζεται security updates. Αντίστοιχα, ένα πλήρως patched σύστημα δεν είναι απαραίτητα σωστά hardened.
Το patch management αντιμετωπίζει διορθώσεις και ενημερώσεις λογισμικού. Το hardening επικεντρώνεται στη διαμόρφωση και στη μείωση περιττής λειτουργικότητας και έκθεσης.
Οι δύο διαδικασίες συναντώνται στο vulnerability management, όπου μια αδυναμία μπορεί να απαιτεί patch, αλλαγή configuration, περιορισμό πρόσβασης ή άλλο κατάλληλο mitigation.
5. Χρησιμοποιήστε κατάλληλα Secure Configuration Guides
Δεν χρειάζεται μια επιχείρηση να επινοεί κάθε security baseline από το μηδέν.
Τα CIS Benchmarks παρέχουν community-developed secure configuration recommendations για πολλές κατηγορίες τεχνολογίας, όπως λειτουργικά συστήματα, network devices, cloud platforms, databases και server software.
Ένα benchmark όμως δεν πρέπει να εφαρμόζεται μηχανικά σε production. Οι ρυθμίσεις χρειάζονται αξιολόγηση και testing με βάση τον ρόλο του συστήματος, τις εφαρμογές και τις επιχειρησιακές απαιτήσεις. Όπου απαιτείται απόκλιση από το baseline, είναι χρήσιμο να καταγράφεται ο λόγος.
6. Ελέγξτε το Configuration Drift
Το hardening δεν τελειώνει όταν ολοκληρωθεί η αρχική εγκατάσταση.
Με τον χρόνο μπορεί να εγκατασταθεί νέο λογισμικό, να ενεργοποιηθεί προσωρινά μια υπηρεσία, να αλλάξει ένας firewall rule ή να τροποποιηθεί μια security setting για troubleshooting. Αν αυτές οι αλλαγές δεν παρακολουθούνται, το πραγματικό configuration μπορεί σταδιακά να απομακρυνθεί από το εγκεκριμένο baseline.
Για αυτό χρειάζονται change control, περιοδικός έλεγχος και, όπου είναι κατάλληλο, εργαλεία κεντρικής διαχείρισης ή monitoring. Ένα RMM περιβάλλον μπορεί να βοηθήσει σε ορισμένες εργασίες κεντρικής παρακολούθησης και διαχείρισης endpoints, χωρίς να αντικαθιστά από μόνο του μια διαδικασία configuration management.
Πρακτικό πλάνο Hardening για μια ΜΜΕ
- Καταγράψτε τα κρίσιμα συστήματα. Ξεκινήστε από endpoints, servers και network devices που έχουν σημαντικό ρόλο ή αυξημένη έκθεση.
- Καθορίστε τον ρόλο κάθε συστήματος. Γνωρίζοντας τι πρέπει να κάνει, μπορείτε να εντοπίσετε τι δεν χρειάζεται.
- Επιλέξτε κατάλληλο baseline. Χρησιμοποιήστε vendor guidance ή αναγνωρισμένα secure configuration guides όπου υπάρχουν.
- Δοκιμάστε τις αλλαγές. Μην εφαρμόζετε μαζικά ρυθμίσεις χωρίς να εξετάσετε πιθανές επιπτώσεις σε εφαρμογές και λειτουργίες.
- Καταγράψτε τις εξαιρέσεις. Αν μια ρύθμιση δεν μπορεί να εφαρμοστεί, καταγράψτε την επιχειρησιακή αιτία και αξιολογήστε τον σχετικό κίνδυνο.
- Παρακολουθείτε τις αλλαγές. Ελέγχετε αν τα συστήματα παραμένουν κοντά στο εγκεκριμένο baseline και επανεξετάζετε σημαντικές αποκλίσεις.
Πώς μπορεί να βοηθήσει η DataShield
Για μια ΜΜΕ, η δυσκολία δεν είναι μόνο να βρει μια λίστα από προτεινόμενες security settings. Χρειάζεται να αποφασίσει ποιες ρυθμίσεις είναι κατάλληλες για το πραγματικό περιβάλλον χωρίς να διακόψει κρίσιμες λειτουργίες.
Η DataShield μπορεί να αξιολογήσει την υπάρχουσα διαμόρφωση endpoints, servers και δικτυακών συστημάτων, να εντοπίσει περιττή έκθεση και αποκλίσεις και να βοηθήσει στη δημιουργία πρακτικών security baselines και διαδικασιών ελέγχου.
Ένα Free IT Audit μπορεί να αποτελέσει το πρώτο βήμα για τον εντοπισμό μη ασφαλών ρυθμίσεων και περιττής έκθεσης στην εταιρική υποδομή.
Συμπέρασμα
Το system hardening δεν είναι μία ρύθμιση ούτε μια εργασία που γίνεται μόνο κατά την εγκατάσταση ενός συστήματος. Είναι διαδικασία καθορισμού ασφαλούς baseline, περιορισμού περιττής λειτουργικότητας, ελεγχόμενων αλλαγών και επανελέγχου της πραγματικής διαμόρφωσης.
Για μια επιχείρηση, η πρακτική αξία είναι η μείωση του attack surface χωρίς να προστίθεται περιττή πολυπλοκότητα. Το σωστό σύστημα δεν είναι αυτό που έχει ενεργοποιημένο κάθε πιθανό security control, αλλά αυτό που είναι διαμορφωμένο με ασφάλεια για τον συγκεκριμένο ρόλο και τις πραγματικές επιχειρησιακές ανάγκες του.


