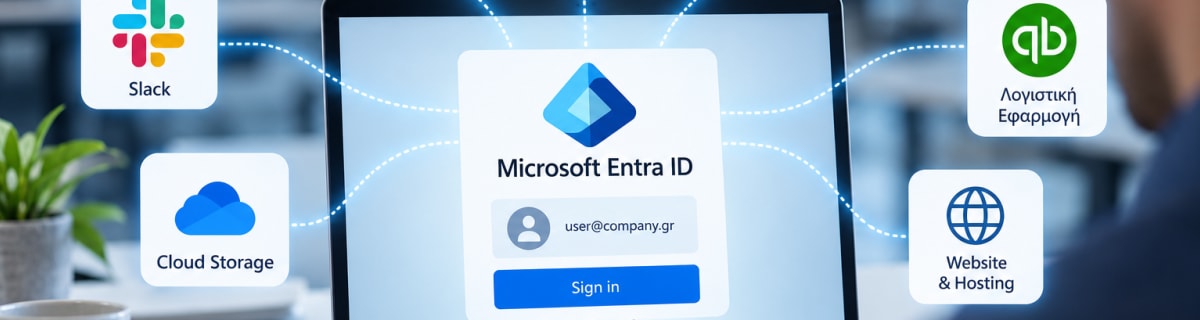
Μια επιχείρηση μπορεί να χρησιμοποιεί Microsoft 365, CRM, λογιστικές εφαρμογές, cloud storage και πολλές ακόμη υπηρεσίες. Αν κάθε εφαρμογή απαιτεί ξεχωριστό λογαριασμό και password, αυξάνονται τόσο η πολυπλοκότητα για τους εργαζομένους όσο και οι λογαριασμοί που πρέπει να διαχειρίζεται το IT.
Το Single Sign-On (SSO) επιτρέπει στον χρήστη να συνδέεται μέσω μιας κεντρικής υπηρεσίας ταυτότητας και στη συνέχεια να αποκτά πρόσβαση στις εφαρμογές που του έχουν ανατεθεί χωρίς νέο sign-in σε καθεμία. Μπορεί να απλοποιήσει σημαντικά τη διαχείριση πρόσβασης, αλλά δεν αντικαθιστά το MFA, το σωστό offboarding ή τον έλεγχο δικαιωμάτων.
Τι είναι το Single Sign-On;
Στο SSO, η αυθεντικοποίηση συγκεντρώνεται σε έναν Identity Provider (IdP). Όταν ο εργαζόμενος ανοίγει μια συνδεδεμένη εφαρμογή, η εφαρμογή μπορεί να τον κατευθύνει στον Identity Provider. Εκεί γίνεται η αυθεντικοποίηση και στη συνέχεια η εφαρμογή λαμβάνει τις απαραίτητες πληροφορίες για να δημιουργήσει το session του χρήστη.
Έτσι, σε μια federated υλοποίηση, η εφαρμογή δεν χρειάζεται να διαχειρίζεται ξεχωριστό password του εργαζομένου. Η λογική αυτή μπορεί να εφαρμοστεί σε πολλές cloud και επιχειρηματικές εφαρμογές που υποστηρίζουν κατάλληλα πρότυπα ταυτότητας.
Πώς λειτουργεί στην πράξη;
Ένα απλοποιημένο παράδειγμα είναι το εξής:
- Ο εργαζόμενος ανοίγει μια εταιρική εφαρμογή.
- Η εφαρμογή τον κατευθύνει στον εταιρικό Identity Provider.
- Ο Identity Provider αυθεντικοποιεί τον χρήστη ή αξιοποιεί ένα ήδη ενεργό session.
- Η εφαρμογή λαμβάνει την κατάλληλη επιβεβαίωση ταυτότητας.
- Ο εργαζόμενος αποκτά πρόσβαση σύμφωνα με τα δικαιώματα που ισχύουν για τον λογαριασμό του.
Ο ακριβής μηχανισμός εξαρτάται από την εφαρμογή, τον Identity Provider και το πρωτόκολλο που χρησιμοποιείται.
SAML και OpenID Connect: ποια είναι η διαφορά;
Δύο συνηθισμένα πρότυπα για federated SSO είναι το SAML 2.0 και το OpenID Connect (OIDC).
Το SAML είναι καθιερωμένο πρότυπο federation που χρησιμοποιείται ευρέως σε επιχειρηματικές web εφαρμογές. Μεταφέρει πληροφορίες ταυτότητας μέσω SAML assertions.
Το OpenID Connect είναι νεότερο authentication protocol που βασίζεται στο OAuth 2.0 και χρησιμοποιείται συχνά σε σύγχρονες web και mobile εφαρμογές. Για μια επιχείρηση που αγοράζει SaaS υπηρεσίες, το σημαντικό δεν είναι να επιλέξει αυθαίρετα πρωτόκολλο, αλλά να ελέγξει ποιες ασφαλείς επιλογές federation υποστηρίζουν ο Identity Provider και η συγκεκριμένη εφαρμογή.
Πώς μπορεί το SSO να βελτιώσει την ασφάλεια;
Ένα σωστά σχεδιασμένο SSO περιβάλλον μπορεί να μειώσει τον αριθμό των ξεχωριστών credentials που χρειάζεται να διαχειρίζεται ένας εργαζόμενος. Αυτό περιορίζει την ανάγκη δημιουργίας και αποθήκευσης διαφορετικών passwords για κάθε συμβατή εφαρμογή.
Παράλληλα, η κεντρική αυθεντικοποίηση επιτρέπει στην επιχείρηση να εφαρμόζει τα authentication controls στο identity layer. Για παράδειγμα, όταν χρησιμοποιείται Microsoft Entra ID, οι εφαρμογές που έχουν ενσωματωθεί κατάλληλα μπορούν να αξιοποιούν την κεντρική αυθεντικοποίηση του Entra.
Αυτό δεν σημαίνει ότι το SSO είναι από μόνο του ισχυρή αυθεντικοποίηση. Αν ο κεντρικός λογαριασμός προστατεύεται ανεπαρκώς, η συγκέντρωση πρόσβασης μπορεί να αυξήσει τις συνέπειες μιας παραβίασής του.
SSO και MFA είναι το ίδιο πράγμα;
Όχι. Το SSO περιγράφει τον τρόπο με τον οποίο μια ταυτότητα μπορεί να χρησιμοποιηθεί για πρόσβαση σε πολλαπλές εφαρμογές. Το MFA αφορά τον τρόπο με τον οποίο αποδεικνύεται η ταυτότητα του χρήστη χρησιμοποιώντας περισσότερους από έναν παράγοντες αυθεντικοποίησης.
Οι δύο τεχνολογίες επομένως λειτουργούν συμπληρωματικά. Η επιχείρηση μπορεί να χρησιμοποιεί SSO για κεντρική πρόσβαση στις εφαρμογές και ταυτόχρονα MFA ή κατάλληλη phishing-resistant authentication για να προστατεύει την κεντρική ταυτότητα.
Για εφαρμογές και λογαριασμούς που εξακολουθούν να βασίζονται σε passwords, δείτε επίσης πώς ένας password manager εντάσσεται στην επιχειρηματική στρατηγική ταυτοτήτων.
SSO, Passwordless και Passkeys
Το SSO δεν σημαίνει απαραίτητα passwordless authentication. Ο Identity Provider μπορεί να αυθεντικοποιεί τον χρήστη με password, MFA ή άλλη υποστηριζόμενη μέθοδο.
Αν όμως η κεντρική ταυτότητα χρησιμοποιεί phishing-resistant passwordless authentication, η επιχείρηση μπορεί να συνδυάσει την ευκολία του SSO με ισχυρότερη προστασία του sign-in. Τα passkeys αποτελούν μία σχετική τεχνολογία, αλλά η διαθεσιμότητα και η κατάλληλη υλοποίησή τους εξαρτώνται από την πλατφόρμα και το περιβάλλον.
Για το επιχειρησιακό rollout αυτών των credentials, δείτε τον πρακτικό οδηγό μετάβασης σε passkeys και passwordless authentication.
SSO και Microsoft Entra ID
Το Microsoft Entra ID μπορεί να λειτουργεί ως κεντρικός Identity Provider για εφαρμογές. Ανάλογα με την εφαρμογή, υποστηρίζονται διαφορετικές μέθοδοι SSO, μεταξύ των οποίων federation μέσω SAML ή OpenID Connect και επιλογές για εφαρμογές που δεν υποστηρίζουν σύγχρονο federation.
Δεν πρέπει όμως να θεωρείται ότι κάθε security capability του Entra περιλαμβάνεται αυτόματα επειδή χρησιμοποιείται SSO. Για παράδειγμα, το Conditional Access είναι ξεχωριστή δυνατότητα και απαιτεί κατάλληλο licensing, όπως Microsoft Entra ID P1 ή πακέτο που το περιλαμβάνει. Το Microsoft 365 Business Premium περιλαμβάνει Entra ID P1.
Για μια ευρύτερη εικόνα των identity controls, δείτε τον οδηγό για το Microsoft Entra ID και την ασφαλή διαχείριση εταιρικών ταυτοτήτων.
SSO δεν σημαίνει αυτόματο Provisioning και Offboarding
Αυτή είναι μια σημαντική διάκριση. Το ότι ένας χρήστης μπορεί να συνδεθεί σε μια εφαρμογή μέσω SSO δεν σημαίνει απαραίτητα ότι ο λογαριασμός του δημιουργείται, ενημερώνεται ή αφαιρείται αυτόματα μέσα στην εφαρμογή.
Το provisioning είναι ξεχωριστή λειτουργία διαχείρισης του lifecycle των λογαριασμών. Σε εφαρμογές που το υποστηρίζουν, τεχνολογίες και integrations όπως το SCIM μπορούν να χρησιμοποιηθούν για αυτοματοποίηση της δημιουργίας, ενημέρωσης και απενεργοποίησης χρηστών.
Για αυτό, πριν θεωρήσετε ότι το SSO λύνει και το offboarding, ελέγξτε τι συμβαίνει πραγματικά όταν ένας εργαζόμενος αποχωρεί. Η αφαίρεση της πρόσβασης στον Identity Provider πρέπει να συνδυάζεται με κατάλληλη διαχείριση των λογαριασμών και των δικαιωμάτων στις επιμέρους εφαρμογές.
Ποιοι είναι οι βασικοί κίνδυνοι;
Το μεγαλύτερο πλεονέκτημα του SSO — η συγκέντρωση της αυθεντικοποίησης — δημιουργεί ταυτόχρονα ένα κρίσιμο σημείο που χρειάζεται ισχυρή προστασία.
- Παραβίαση κεντρικής ταυτότητας: ένας επιτιθέμενος μπορεί να αποκτήσει πρόσβαση σε περισσότερες από μία συνδεδεμένες εφαρμογές, ανάλογα με τα δικαιώματα του χρήστη.
- Λανθασμένες αναθέσεις: το SSO δεν διορθώνει υπερβολικά permissions ή πρόσβαση που δεν χρειάζεται ο εργαζόμενος.
- Ανεπαρκές offboarding: εφαρμογές με ξεχωριστούς τοπικούς λογαριασμούς μπορεί να χρειάζονται πρόσθετη διαδικασία deprovisioning.
- Legacy εφαρμογές: δεν υποστηρίζουν όλες οι υπηρεσίες σύγχρονο federation και μπορεί να απαιτούν διαφορετική προσέγγιση.
Τι πρέπει να ελέγξει μια ΜΜΕ πριν εφαρμόσει SSO;
- Καταγράψτε τις εφαρμογές. Εντοπίστε ποιες υπηρεσίες χρησιμοποιούνται και ποιες υποστηρίζουν federation.
- Επιλέξτε κεντρικό Identity Provider. Αξιολογήστε συμβατότητα, administration, security controls και licensing.
- Προστατεύστε την κεντρική ταυτότητα. Χρησιμοποιήστε κατάλληλο MFA ή phishing-resistant authentication όπου είναι εφικτό.
- Ελέγξτε τα permissions. Το SSO πρέπει να συνδυάζεται με least privilege και σωστές αναθέσεις εφαρμογών.
- Σχεδιάστε provisioning και offboarding. Επιβεβαιώστε πώς δημιουργούνται, ενημερώνονται και απενεργοποιούνται οι λογαριασμοί.
- Δοκιμάστε πριν το γενικό rollout. Ξεκινήστε με περιορισμένη ομάδα και ελέγξτε sign-in, recovery και διαδικασίες υποστήριξης.
Συμπέρασμα
Το Single Sign-On μπορεί να απλοποιήσει σημαντικά την πρόσβαση στις εταιρικές εφαρμογές και να μειώσει την εξάρτηση από ξεχωριστά credentials. Η πραγματική αξία του όμως προκύπτει όταν αποτελεί μέρος μιας συνολικής identity στρατηγικής.
Ο κεντρικός Identity Provider πρέπει να προστατεύεται ισχυρά, τα permissions να παραμένουν περιορισμένα και το SSO να συνδυάζεται με σωστό provisioning, offboarding και monitoring. Για μια ΜΜΕ, το πρώτο πρακτικό βήμα είναι να καταγράψει τις εφαρμογές της και να εντοπίσει ποιες μπορούν να μεταφερθούν με ασφάλεια σε κεντρική διαχείριση ταυτότητας.
Η DataShield.gr μπορεί να αξιολογήσει τις εφαρμογές, το Microsoft 365 και την υπάρχουσα identity υποδομή μιας επιχείρησης και να σχεδιάσει μια σταδιακή μετάβαση σε SSO και ισχυρότερη διαχείριση πρόσβασης.


