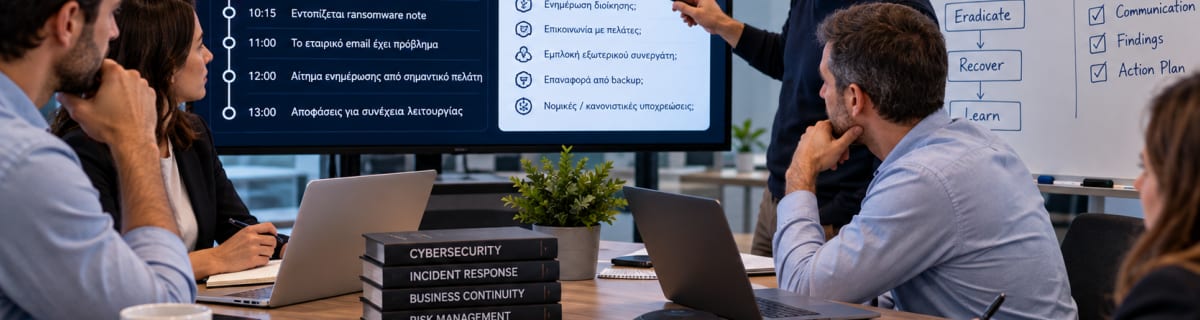
Ένα Incident Response Plan μπορεί να φαίνεται ολοκληρωμένο στο χαρτί και να αποτύχει όταν χρειαστεί πραγματικά. Μπορεί να λείπουν τηλέφωνα επικοινωνίας, να μην είναι σαφές ποιος παίρνει μια κρίσιμη απόφαση ή η ομάδα να ανακαλύψει ότι βασίζεται στο εταιρικό email ακριβώς τη στιγμή που αυτό έχει παραβιαστεί.
Ένα cybersecurity tabletop exercise βοηθά μια επιχείρηση να εντοπίσει τέτοια προβλήματα πριν συμβεί πραγματικό περιστατικό. Οι συμμετέχοντες συζητούν ένα ρεαλιστικό υποθετικό cyber incident και εξηγούν τι θα έκαναν καθώς η κατάσταση εξελίσσεται.
Τι είναι ένα Cybersecurity Tabletop Exercise;
Το tabletop exercise είναι μια οργανωμένη, discussion-based άσκηση. Δεν απαιτεί να προκαλέσετε πραγματική διακοπή συστημάτων ούτε να εκτελέσετε πραγματική κυβερνοεπίθεση.
Αντίθετα, ένας facilitator παρουσιάζει ένα υποθετικό περιστατικό και σταδιακά δίνει νέες πληροφορίες. Οι συμμετέχοντες πρέπει να αποφασίσουν πώς θα αντιδρούσαν χρησιμοποιώντας τις πραγματικές διαδικασίες, τους ρόλους και τους πόρους της επιχείρησης.
Το NIST αντιμετωπίζει τα exercises ως μέσο επαλήθευσης της βιωσιμότητας των IT plans και το Cybersecurity Framework 2.0 αναγνωρίζει ότι findings από tabletop exercises και simulations μπορούν να χρησιμοποιούνται για τη βελτίωση μελλοντικών incident response activities.
Tabletop Exercise και πραγματικό τεχνικό Test δεν είναι το ίδιο
Ένα tabletop exercise ελέγχει κυρίως αποφάσεις, συντονισμό, ρόλους και διαδικασίες.
Δεν αποδεικνύει από μόνο του ότι ένα backup μπορεί πραγματικά να γίνει restore, ότι ένα failover λειτουργεί ή ότι ένα security control θα σταματήσει μια επίθεση. Αυτά απαιτούν κατάλληλα τεχνικά tests.
Για αυτό μια ώριμη διαδικασία μπορεί να συνδυάζει tabletop exercises με restore tests, simulations και άλλες ελεγχόμενες δοκιμές ανάλογα με τον κίνδυνο και τις δυνατότητες της επιχείρησης.
Η ανάγκη δοκιμών εντάσσεται και στο ευρύτερο Business Continuity και Incident Response Plan. :chatgpt-content-reference{index="2"}
1. Ορίστε συγκεκριμένο στόχο
Μην ξεκινήσετε με ένα υπερβολικά μεγάλο σενάριο που προσπαθεί να δοκιμάσει τα πάντα.
Ένα exercise μπορεί, για παράδειγμα, να εξετάζει:
- αν η ομάδα γνωρίζει ποιος ενεργοποιεί το Incident Response Plan,
- αν μπορεί να λειτουργήσει χωρίς το κανονικό εταιρικό email,
- ποιος αποφασίζει την απομόνωση κρίσιμου συστήματος,
- πώς γίνεται escalation προς διοίκηση και εξωτερικούς συνεργάτες,
- αν είναι διαθέσιμα τα απαραίτητα contact details,
- πώς συντονίζεται η επιχειρηματική επικοινωνία.
Δύο ή τρεις σαφείς στόχοι είναι συνήθως πιο χρήσιμοι από μια άσκηση που προσπαθεί να αξιολογήσει ολόκληρη την υποδομή ταυτόχρονα.
2. Επιλέξτε ένα ρεαλιστικό Scenario
Το σενάριο πρέπει να σχετίζεται με τους πραγματικούς κινδύνους της επιχείρησης.
Μια ΜΜΕ θα μπορούσε να χρησιμοποιήσει σενάριο όπως:
- ransomware σε κρίσιμο file server,
- παραβίαση Microsoft 365 administrator account,
- Business Email Compromise με ύποπτη οικονομική συναλλαγή,
- απώλεια laptop με ευαίσθητα δεδομένα,
- compromise κρίσιμου εξωτερικού provider.
Το πρόσφατο Cybersecurity Risk Assessment μπορεί να βοηθήσει στην επιλογή ενός scenario που ανταποκρίνεται σε πραγματικό επιχειρηματικό κίνδυνο και όχι σε ένα αυθαίρετο περιστατικό.
3. Επιλέξτε τους σωστούς συμμετέχοντες
Ένα cyber incident δεν αφορά μόνο το IT.
Ανάλογα με το scenario, στην άσκηση μπορεί να χρειάζονται εκπρόσωποι από:
- IT ή εξωτερικό IT provider,
- διοίκηση,
- operations,
- νομική ή privacy υποστήριξη όπου απαιτείται,
- HR,
- οικονομικό τμήμα,
- επικοινωνία ή customer service.
Δεν χρειάζεται να συμμετέχει όλη η εταιρεία. Χρειάζονται οι άνθρωποι που θα είχαν πραγματικό ρόλο στις αποφάσεις του συγκεκριμένου περιστατικού.
4. Ορίστε Facilitator και Observer
Ο facilitator παρουσιάζει το scenario, δίνει τις νέες πληροφορίες και κρατά τη συζήτηση προσανατολισμένη στους στόχους.
Δεν πρέπει να μετατρέπει την άσκηση σε εξέταση γνώσεων ούτε να δίνει αμέσως τη «σωστή» απάντηση. Στόχος είναι να αποκαλυφθεί πώς θα λειτουργούσε πραγματικά η ομάδα.
Ένας observer ή evaluator μπορεί παράλληλα να καταγράφει αποφάσεις, ασάφειες, καθυστερήσεις και σημεία που χρειάζονται βελτίωση.
5. Χρησιμοποιήστε Injects για να εξελίξετε το περιστατικό
Τα injects είναι νέες πληροφορίες που δίνονται στους συμμετέχοντες καθώς εξελίσσεται το scenario.
Για παράδειγμα, μια άσκηση ransomware μπορεί να ξεκινήσει με ένα EDR alert. Στη συνέχεια ο facilitator μπορεί να αποκαλύψει ότι:
- πολλοί υπολογιστές εμφανίζουν ασυνήθιστη δραστηριότητα,
- ο file server δεν είναι πλέον διαθέσιμος,
- εντοπίζεται ransomware note,
- το εταιρικό email παρουσιάζει πρόβλημα,
- ένας σημαντικός πελάτης ζητά ενημέρωση,
- η ομάδα πρέπει να αποφασίσει πώς θα συνεχίσει τις κρίσιμες λειτουργίες.
Κάθε inject πρέπει να εξυπηρετεί έναν στόχο της άσκησης. Δεν χρειάζεται να προσθέσετε τεχνικές λεπτομέρειες μόνο για να γίνει το scenario πιο δραματικό.
6. Δοκιμάστε πραγματικά Decision Points
Η αξία της άσκησης βρίσκεται στις αποφάσεις.
Ο facilitator μπορεί να ρωτήσει:
- Ποιος ενημερώνεται πρώτος;
- Ποιος έχει εξουσιοδότηση να απομονώσει το σύστημα;
- Πώς επικοινωνεί η ομάδα αν το email δεν θεωρείται ασφαλές;
- Πότε ενημερώνεται η διοίκηση;
- Ποιος επικοινωνεί με τον εξωτερικό IT ή security provider;
- Ποιος αποφασίζει αν μια κρίσιμη υπηρεσία πρέπει να διακοπεί;
- Ποια δεδομένα και logs πρέπει να διατηρηθούν;
- Ποιος συντονίζει την αποκατάσταση;
Αν οι συμμετέχοντες δεν συμφωνούν, αυτό δεν σημαίνει ότι η άσκηση απέτυχε. Συχνά αυτή ακριβώς η ασάφεια είναι το σημαντικότερο finding.
7. Χρησιμοποιήστε το πραγματικό Incident Response Plan
Οι συμμετέχοντες πρέπει να έχουν διαθέσιμο το σχέδιο, τα contact lists και τις σχετικές διαδικασίες που θα χρησιμοποιούσαν σε πραγματικό περιστατικό.
Έτσι μπορούν να εντοπιστούν πρακτικά προβλήματα: παλιές επαφές, ασαφείς αρμοδιότητες, διαδικασίες που δεν είναι προσβάσιμες εκτός του εταιρικού δικτύου ή κρίσιμες αποφάσεις χωρίς καθορισμένο owner.
Αν δεν υπάρχει ακόμη οργανωμένο σχέδιο, δείτε πρώτα τον οδηγό Incident Response: Τι να Κάνει η Επιχείρησή σας μετά από Κυβερνοεπίθεση. :chatgpt-content-reference{index="3"}
8. Μην αξιολογείτε τους ανθρώπους — αξιολογήστε το Plan
Ένα tabletop exercise δεν πρέπει να χρησιμοποιείται για να εκθέσει ή να «παγιδεύσει» εργαζομένους.
Ο βασικός στόχος είναι να βρεθούν αδυναμίες στις διαδικασίες, στην επικοινωνία και στην προετοιμασία του οργανισμού.
Αν ένας εργαζόμενος δεν γνωρίζει ποιον πρέπει να καλέσει, η χρήσιμη ερώτηση δεν είναι μόνο γιατί δεν το γνώριζε. Είναι αν η διαδικασία ήταν σαφής, αν είχε επικοινωνηθεί και αν τα στοιχεία ήταν εύκολα διαθέσιμα.
9. Κάντε Hot Wash αμέσως μετά
Μετά το τέλος του scenario, αφιερώστε χρόνο σε μια σύντομη συζήτηση όσο οι παρατηρήσεις είναι ακόμη πρόσφατες.
Καταγράψτε:
- τι λειτούργησε καλά,
- πού υπήρξε σύγχυση,
- ποιες πληροφορίες έλειπαν,
- ποιες αποφάσεις καθυστέρησαν,
- ποια εργαλεία ή διαδικασίες δεν ήταν διαθέσιμα,
- ποιες αλλαγές προτείνουν οι συμμετέχοντες.
Η συζήτηση πρέπει να επικεντρώνεται σε συγκεκριμένα findings και όχι σε γενικές εντυπώσεις.
10. Μετατρέψτε τα Findings σε Corrective Actions
Το exercise δεν ολοκληρώνεται όταν τελειώσει η συζήτηση.
Τα σημαντικά findings πρέπει να μετατραπούν σε συγκεκριμένες διορθωτικές ενέργειες. Για κάθε action είναι χρήσιμο να υπάρχει owner, προτεραιότητα και στόχος ολοκλήρωσης.
Για παράδειγμα:
- ενημέρωση emergency contact list,
- δημιουργία εναλλακτικού καναλιού επικοινωνίας,
- σαφέστερη εξουσιοδότηση για isolation συστημάτων,
- βελτίωση logging ή πρόσβασης σε logs,
- τεχνικό restore test,
- αναθεώρηση Incident Response Plan.
Η CISA χρησιμοποιεί αντίστοιχη λογική στα Cybersecurity Tabletop Exercise Packages, τα οποία περιλαμβάνουν participant feedback και After-Action Report/Improvement Plan.
Πόσο συχνά πρέπει να γίνεται Tabletop Exercise;
Δεν υπάρχει μία καθολική συχνότητα κατάλληλη για κάθε ΜΜΕ.
Η επιχείρηση πρέπει να προσαρμόζει τη συχνότητα στον κίνδυνο, στην κρισιμότητα των λειτουργιών και στις αλλαγές του περιβάλλοντος. Νέα κρίσιμα συστήματα, σημαντικές οργανωτικές αλλαγές, αλλαγές providers, ουσιαστικές αλλαγές στο Incident Response Plan ή findings από πραγματικό περιστατικό μπορούν να αποτελέσουν λόγο για νέα άσκηση.
Το σημαντικό είναι το exercise να αποτελεί μέρος μιας επαναλαμβανόμενης διαδικασίας βελτίωσης και όχι μια δραστηριότητα που πραγματοποιείται μία φορά μόνο για να υπάρχει σχετική καταγραφή.
Ένα απλό Tabletop Exercise για ΜΜΕ
- Επιλέξτε έναν σημαντικό κίνδυνο.
- Ορίστε δύο ή τρεις συγκεκριμένους στόχους.
- Επιλέξτε τους ανθρώπους που θα είχαν πραγματικό ρόλο.
- Ορίστε facilitator και κάποιον που θα καταγράφει findings.
- Δημιουργήστε ένα σύντομο scenario και λίγα ουσιαστικά injects.
- Χρησιμοποιήστε το πραγματικό Incident Response Plan.
- Ζητήστε από την ομάδα να εξηγεί τις αποφάσεις της.
- Καταγράψτε strengths και gaps.
- Μετατρέψτε τα gaps σε corrective actions με owners.
- Επαναλάβετε την άσκηση όταν οι αλλαγές ή ο κίνδυνος το δικαιολογούν.
Πώς μπορεί να βοηθήσει η DataShield
Η DataShield μπορεί να αξιολογήσει την υπάρχουσα IT υποδομή, τα security controls και τις διαδικασίες Incident Response μιας επιχείρησης, ώστε να εντοπιστούν τεχνικά και οργανωτικά σημεία που χρειάζονται βελτίωση.
Ένα Free IT Audit μπορεί να αποτελέσει πρώτο βήμα για την αποτύπωση κρίσιμων συστημάτων, αδυναμιών και βασικών incident-response απαιτήσεων πριν από πιο οργανωμένες δοκιμές και ασκήσεις.
Συμπέρασμα
Ένα cybersecurity tabletop exercise είναι ένας πρακτικός τρόπος να ελεγχθεί αν το Incident Response Plan μπορεί να χρησιμοποιηθεί από πραγματικούς ανθρώπους κάτω από πίεση.
Δεν χρειάζεται περίπλοκη προσομοίωση. Ένα ρεαλιστικό scenario, οι σωστοί συμμετέχοντες, συγκεκριμένα decision points και ειλικρινής καταγραφή των προβλημάτων μπορούν να αποκαλύψουν κρίσιμα gaps.
Η πραγματική αξία όμως έρχεται μετά την άσκηση: κάθε σημαντικό finding πρέπει να μετατρέπεται σε συγκεκριμένη διορθωτική ενέργεια και να παρακολουθείται μέχρι να αντιμετωπιστεί.


