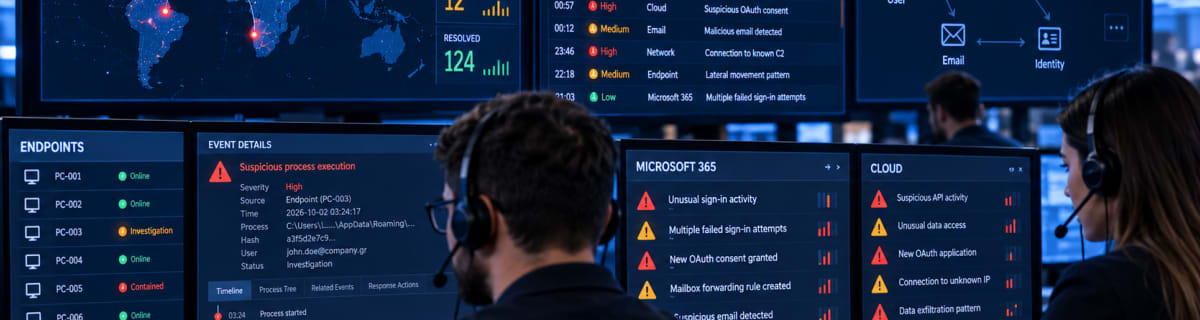
Μια επιχείρηση μπορεί να διαθέτει antivirus, EDR, firewall, Microsoft 365 security και logs από πολλά διαφορετικά συστήματα. Το κρίσιμο ερώτημα όμως παραμένει: ποιος παρακολουθεί τα security alerts, ποιος ξεχωρίζει ένα πραγματικό περιστατικό από τον θόρυβο και ποιος ενεργεί όταν απαιτείται άμεση απόκριση;
Το Managed Detection and Response (MDR) αντιμετωπίζει ακριβώς αυτό το λειτουργικό κενό. Είναι managed υπηρεσία στην οποία εξειδικευμένη ομάδα αναλαμβάνει συμφωνημένες λειτουργίες παρακολούθησης, detection, investigation, escalation και response. Για μια ΜΜΕ που δεν διαθέτει εσωτερική ομάδα security operations, αυτό μπορεί να είναι σημαντικότερο από την αγορά ενός ακόμη security εργαλείου.
Τι είναι το MDR;
Το MDR δεν είναι ένα συγκεκριμένο προϊόν. Είναι υπηρεσία ασφάλειας που συνδυάζει ανθρώπους, διαδικασίες και τεχνολογίες για να εντοπίζει και να διερευνά ύποπτη δραστηριότητα και να υποστηρίζει ή να εκτελεί συμφωνημένες ενέργειες απόκρισης.
Ανάλογα με το scope του provider, η υπηρεσία μπορεί να αξιοποιεί telemetry και alerts από endpoints, identities, email, cloud υπηρεσίες, δίκτυα, SIEM ή άλλες security πλατφόρμες. Το ακριβές coverage διαφέρει σημαντικά μεταξύ υπηρεσιών και πρέπει να επιβεβαιώνεται πριν από την επιλογή.
Η βασική διαφορά από την απλή αγορά security software είναι ότι στο MDR υπάρχει ανθρώπινη επιχειρησιακή λειτουργία πίσω από τα εργαλεία: κάποιος αξιολογεί τα σημαντικά signals και υπάρχει προκαθορισμένη διαδικασία για investigation και response.
Τι κάνει στην πράξη μια MDR υπηρεσία;
Το ακριβές μοντέλο διαφέρει ανά provider, αλλά μια MDR υπηρεσία μπορεί να περιλαμβάνει:
- Monitoring: παρακολούθηση των συμφωνημένων security πηγών και alerts.
- Triage: αρχική αξιολόγηση ώστε να διαχωρίζονται τα σημαντικά συμβάντα από false positives και χαμηλής προτεραιότητας alerts.
- Investigation: εξέταση του διαθέσιμου telemetry ώστε να προσδιοριστεί τι συνέβη, ποια συστήματα επηρεάζονται και πόσο σοβαρό είναι το περιστατικό.
- Escalation: ενημέρωση των κατάλληλων ανθρώπων της επιχείρησης σύμφωνα με προκαθορισμένη διαδικασία.
- Response: προτεινόμενες ή, όπου έχει συμφωνηθεί και τεχνικά υποστηρίζεται, εκτελούμενες ενέργειες περιορισμού.
- Threat hunting: σε ορισμένες υπηρεσίες, ενεργή αναζήτηση ενδείξεων κακόβουλης δραστηριότητας που δεν έχει ήδη δημιουργήσει σαφές alert.
Δεν πρέπει να θεωρείται δεδομένο ότι κάθε MDR περιλαμβάνει όλα τα παραπάνω ή ότι έχει δικαίωμα να εκτελεί αυτόματα αλλαγές στο περιβάλλον του πελάτη.
MDR, EDR, SIEM και SOC: Ποια είναι η διαφορά;
Οι όροι σχετίζονται, αλλά δεν σημαίνουν το ίδιο πράγμα.
EDR (Endpoint Detection and Response) είναι τεχνολογία που παρέχει δυνατότητες detection, investigation και response στα endpoints. Δείτε αναλυτικά τον οδηγό για EDR και τη διαφορά του από το antivirus.
SIEM (Security Information and Event Management) συγκεντρώνει και αναλύει security δεδομένα από διαφορετικές πηγές. Μπορεί να αποτελέσει σημαντικό εργαλείο ενός security operations περιβάλλοντος, αλλά δεν σημαίνει ότι κάποιος παρακολουθεί και αντιμετωπίζει αυτόματα κάθε alert. Περισσότερα υπάρχουν στον οδηγό για SIEM για επιχειρήσεις.
SOC (Security Operations Center) αφορά τη συνολική λειτουργία security operations: ανθρώπους, διαδικασίες και τεχνολογίες που χρησιμοποιούνται για monitoring, detection, investigation και response.
MDR είναι managed υπηρεσία. Μπορεί να χρησιμοποιεί EDR, SIEM ή άλλες τεχνολογίες και να παρέχει στην επιχείρηση μέρος των λειτουργιών που διαφορετικά θα απαιτούσαν εσωτερική security operations δυνατότητα.
Πότε έχει νόημα το MDR για μια ΜΜΕ;
Δεν χρειάζεται κάθε επιχείρηση το ίδιο επίπεδο managed security monitoring. Το MDR αποκτά μεγαλύτερη αξία όταν υπάρχει σημαντική απόσταση ανάμεσα στις τεχνολογίες που διαθέτει η επιχείρηση και στην πραγματική δυνατότητά της να αξιοποιεί τα alerts τους.
Αξίζει να αξιολογηθεί ιδιαίτερα όταν:
- δεν υπάρχει εσωτερικό προσωπικό που μπορεί να διερευνά security alerts,
- υπάρχει EDR ή άλλη προηγμένη προστασία αλλά κανείς δεν παρακολουθεί συστηματικά τα findings,
- υπάρχουν πολλαπλά endpoints, cloud υπηρεσίες, identities και άλλα κρίσιμα συστήματα,
- ένα περιστατικό εκτός ωραρίου μπορεί να παραμείνει για σημαντικό διάστημα χωρίς αξιολόγηση,
- η επιχείρηση χρειάζεται σαφέστερη διαδικασία escalation και response,
- οι εσωτερικοί IT administrators δεν έχουν χρόνο ή εξειδίκευση για συνεχή security investigation.
Το NIST αντιμετωπίζει το detection, response και recovery ως συνδεδεμένα στοιχεία της διαχείρισης cybersecurity incidents. Η ύπαρξη alerts επομένως δεν είναι από μόνη της ολοκληρωμένη δυνατότητα incident response.
24/7 MDR σημαίνει ότι η επιχείρηση είναι πλήρως καλυμμένη;
Όχι. Η ένδειξη «24/7» από μόνη της δεν εξηγεί τι πραγματικά συμβαίνει όταν εμφανιστεί ένα σοβαρό alert.
Χρειάζεται να διευκρινιστεί αν η κάλυψη αφορά απλώς τη λήψη alerts ή πραγματικό analyst monitoring και investigation, πόσο γρήγορα γίνεται το escalation και ποιες ενέργειες μπορεί να εκτελέσει ο provider.
Για παράδειγμα, μια υπηρεσία μπορεί να ενημερώνει τον πελάτη ότι απαιτείται απομόνωση ενός endpoint, ενώ μια άλλη μπορεί —εφόσον αυτό έχει συμφωνηθεί και υποστηρίζεται— να έχει εξουσιοδότηση να πραγματοποιήσει συγκεκριμένες containment ενέργειες.
Αυτό πρέπει να είναι σαφές πριν συμβεί το incident και όχι να αποφασίζεται για πρώτη φορά κατά τη διάρκεια της επίθεσης.
Τι πρέπει να ελέγξετε πριν επιλέξετε MDR;
- Coverage: ποια endpoints, identities, cloud υπηρεσίες και άλλες πηγές παρακολουθούνται πραγματικά;
- Ώρες λειτουργίας: υπάρχει 24/7 analyst coverage ή διαφορετικό μοντέλο;
- Triage και investigation: ποιος εξετάζει τα alerts και μέχρι ποιο βάθος διερεύνησης;
- Response authority: ποιες ενέργειες μπορεί να εκτελέσει ο provider χωρίς πρόσθετη έγκριση και ποιες απαιτούν επικοινωνία με την επιχείρηση;
- Escalation: ποιος ειδοποιείται, με ποιον τρόπο και τι συμβαίνει αν ο βασικός contact δεν είναι διαθέσιμος;
- Service levels: ποιοι χρόνοι και ποιες υποχρεώσεις περιγράφονται πραγματικά στη σύμβαση;
- Data και access: ποια δεδομένα συλλέγονται, πού επεξεργάζονται και τι privileged access χρειάζεται ο provider;
- Integration: συνεργάζεται η υπηρεσία με το πραγματικό security stack της επιχείρησης;
- Incident handoff: πού τελειώνει το MDR και πότε απαιτείται ευρύτερο incident response, forensic investigation ή recovery;
Η ENISA εργάζεται αυτή την περίοδο πάνω σε ευρωπαϊκό σχήμα πιστοποίησης για Managed Security Services. Το σχετικό EUMSS βρίσκεται ακόμη σε στάδιο candidate scheme και δεν πρέπει να αντιμετωπίζεται σήμερα ως τελική ενεργή πιστοποίηση. Η κατεύθυνση όμως αναδεικνύει ζητήματα όπως secure service design, availability, operational service management και incident-response capabilities ως σημαντικές διαστάσεις των managed security services.
Το MDR αντικαθιστά το Incident Response Plan;
Όχι. Ένας MDR provider μπορεί να εντοπίσει και να διερευνήσει ένα περιστατικό και, ανάλογα με τη συμφωνία, να βοηθήσει στον περιορισμό του. Η επιχείρηση εξακολουθεί όμως να χρειάζεται αποφάσεις και διαδικασίες για business continuity, επικοινωνία, recovery, διοίκηση και άλλες επιχειρησιακές ή κανονιστικές υποχρεώσεις.
Το NIST SP 800-61 Rev. 3 εντάσσει το incident response στη συνολική διαχείριση cybersecurity risk και συνδέει τις δραστηριότητες Detect, Respond και Recover με την προετοιμασία και τη συνεχή βελτίωση.
Για αυτό το MDR πρέπει να συνδέεται με το Incident Response Plan της επιχείρησης και όχι να θεωρείται υποκατάστατό του.
Το σημαντικότερο ερώτημα: ποιος κάνει τι όταν υπάρξει incident;
Η πιο χρήσιμη δοκιμή μιας MDR υπηρεσίας είναι ένα συγκεκριμένο σενάριο.
Αν, για παράδειγμα, εντοπιστεί στις 03:00 ύποπτη δραστηριότητα σε εταιρικό endpoint, πρέπει να είναι ήδη γνωστό: ποιος βλέπει το alert, ποιος το διερευνά, ποιος ειδοποιείται, αν μπορεί να απομονωθεί η συσκευή, ποιος αποφασίζει για πρόσθετες ενέργειες και πώς παραδίδεται το περιστατικό στην επιχείρηση για recovery.
Αν αυτές οι απαντήσεις δεν είναι σαφείς, η επιχείρηση δεν γνωρίζει ακόμη το πραγματικό scope της υπηρεσίας που αγοράζει.
Πώς μπορεί να βοηθήσει η DataShield
Η επιλογή MDR πρέπει να ξεκινά από το πραγματικό IT και security περιβάλλον της επιχείρησης και όχι από μια γενική λίστα features.
Η DataShield μπορεί να αξιολογήσει τα endpoints, τις cloud υπηρεσίες, τα identities, τα υπάρχοντα security controls και τη διαδικασία incident response ώστε να εντοπιστεί πού υπάρχει κενό μεταξύ detection και πραγματικής απόκρισης και ποιο μοντέλο managed monitoring είναι κατάλληλο για τις ανάγκες της επιχείρησης.
Συμπέρασμα
Το MDR δεν είναι απλώς ακόμη ένα security προϊόν. Η αξία του βρίσκεται στο ότι προσθέτει οργανωμένη ανθρώπινη λειτουργία γύρω από το detection και το response.
Για μια ΜΜΕ, το βασικό κριτήριο δεν είναι αν μια υπηρεσία χρησιμοποιεί τον όρο «MDR», αλλά τι παρακολουθεί, ποιος διερευνά τα alerts, πόσο γρήγορα γίνεται escalation και ποιες ενέργειες μπορούν πραγματικά να εκτελεστούν όταν επιβεβαιωθεί ένα περιστατικό.


