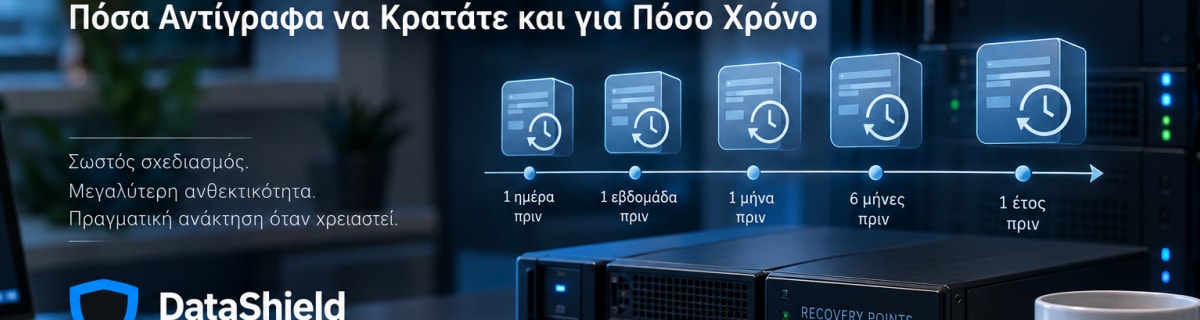
Το να έχετε backup δεν αρκεί. Πρέπει να μπορείτε να επιστρέψετε σε ένα χρήσιμο recovery point όταν συμβεί διαγραφή, corruption, ransomware ή άλλο περιστατικό — ακόμη και αν το πρόβλημα ανακαλυφθεί ημέρες ή εβδομάδες αργότερα.
Αυτός είναι ο ρόλος του backup retention policy: καθορίζει ποια αντίγραφα και εκδόσεις διατηρούνται, για πόσο χρόνο και για ποια συστήματα. Δεν υπάρχει μία περίοδος retention που να είναι σωστή για κάθε επιχείρηση. Η κατάλληλη πολιτική προκύπτει από τις απαιτήσεις ανάκτησης, τον κίνδυνο, το είδος των δεδομένων και το κόστος.
Τι είναι το Backup Retention;
Backup retention είναι το χρονικό διάστημα για το οποίο διατηρούνται διαθέσιμα τα recovery points πριν λήξουν ή διαγραφούν σύμφωνα με την πολιτική της λύσης.
Δεν είναι το ίδιο με τη συχνότητα του backup. Μια επιχείρηση μπορεί, για παράδειγμα, να δημιουργεί συχνά recovery points αλλά να τα διατηρεί για μικρό διάστημα. Αντίστροφα, μπορεί να κρατά ορισμένα παλαιότερα αντίγραφα για μεγαλύτερο χρονικό διάστημα.
Σύμφωνα με τις οδηγίες του NIST για storage infrastructure, μια πολιτική προστασίας δεδομένων πρέπει να καθορίζει μεταξύ άλλων τη συχνότητα και το retention για τα διαφορετικά επίπεδα backup, με τρόπο που να καλύπτει τους recovery στόχους του οργανισμού.
Γιατί ένα μόνο πρόσφατο Backup μπορεί να μην αρκεί;
Το πρόβλημα δεν γίνεται πάντα αντιληπτό αμέσως. Ένα αρχείο μπορεί να έχει διαγραφεί κατά λάθος, μια βάση δεδομένων να έχει αλλοιωθεί ή ένας attacker να έχει αποκτήσει πρόσβαση πριν εντοπιστεί το περιστατικό.
Αν όλα τα παλαιότερα recovery points έχουν ήδη αντικατασταθεί, μπορεί να υπάρχει τεχνικά «backup», αλλά να μην υπάρχει πλέον κατάλληλη έκδοση πριν από το συμβάν.
Το UK National Cyber Security Centre συνιστά να διατηρούνται backups για χρονικό διάστημα αντί να υπάρχει μόνο ένα rolling backup και να λαμβάνεται υπόψη πόσο μπορεί να καθυστερήσει η ανίχνευση ενός προβλήματος.
Πόσο καιρό πρέπει να κρατά μια επιχείρηση τα Backups;
Δεν υπάρχει ένας καθολικός αριθμός ημερών, μηνών ή ετών που να είναι σωστός για όλα τα δεδομένα.
Η απόφαση πρέπει να ξεκινά από πρακτικές ερωτήσεις:
- Πόσο αργά μπορεί να εντοπιστεί ένα πρόβλημα; Αν μια διαγραφή ή αλλοίωση μπορεί να ανακαλυφθεί μετά από μεγάλο διάστημα, χρειάζεται αρκετό ιστορικό ώστε να υπάρχει προγενέστερο recovery point.
- Πόσο συχνά αλλάζουν τα δεδομένα; Ένα ενεργό database ή file server μπορεί να έχει διαφορετικές απαιτήσεις από ένα σπάνια μεταβαλλόμενο archive.
- Ποια είναι η επιχειρησιακή αξία των δεδομένων; Δεν χρειάζεται κάθε workload να έχει την ίδια πολιτική.
- Ποιο είναι το αποδεκτό RPO; Το Recovery Point Objective εκφράζει πόση απώλεια δεδομένων μπορεί να γίνει αποδεκτή και επηρεάζει τη συχνότητα με την οποία χρειάζονται recovery points.
- Υπάρχουν απαιτήσεις διατήρησης ή διαγραφής; Νομικές, συμβατικές και επιχειρησιακές απαιτήσεις πρέπει να εξετάζονται ξεχωριστά για τα συγκεκριμένα δεδομένα.
- Ποιο είναι το κόστος; Μεγαλύτερο retention και περισσότερα recovery points μπορούν να αυξήσουν τις απαιτήσεις storage και διαχείρισης.
Η σωστή πολιτική επομένως δεν ξεκινά με το «κρατάμε τα πάντα για πάντα». Ξεκινά με το τι πρέπει πραγματικά να μπορεί να ανακτήσει η επιχείρηση.
Πρέπει όλα τα δεδομένα να έχουν το ίδιο Retention;
Συνήθως όχι. Διαφορετικά workloads μπορούν να έχουν διαφορετική κρισιμότητα, ρυθμό αλλαγών και recovery requirements.
Το NCSC στις αρχές για ransomware-resistant cloud backups αναφέρει ότι η διάρκεια διατήρησης μπορεί να διαφέρει ανάλογα με τον τύπο δεδομένων και ότι μια λύση μπορεί να υποστηρίζει διαφορετικές πολιτικές για διαφορετικές χρονικές περιόδους.
Για μια ΜΜΕ, μια πρακτική προσέγγιση είναι πρώτα να χωρίσει τα συστήματα σε λίγες κατηγορίες βάσει business impact και μετά να καθορίσει retention για κάθε κατηγορία. Έτσι αποφεύγεται τόσο η ανεπαρκής προστασία των κρίσιμων δεδομένων όσο και η αδικαιολόγητη διατήρηση κάθε backup με την ίδια πολιτική.
Πώς συνδέονται Retention και RPO;
Το retention και το RPO απαντούν σε διαφορετικές ερωτήσεις.
Το RPO αφορά πόση πρόσφατη εργασία μπορεί να χαθεί. Αν μια εφαρμογή έχει μικρό RPO, χρειάζονται αρκετά συχνά recovery points ώστε να μπορεί να επιτευχθεί αυτός ο στόχος.
Το retention αφορά πόσο πίσω στο ιστορικό πρέπει να μπορείτε να επιστρέψετε.
Μπορεί επομένως μια επιχείρηση να χρειάζεται και συχνά backups και αρκετό ιστορικό. Το ένα δεν αντικαθιστά το άλλο. Για τη συνολική σχέση μεταξύ RPO, RTO και ανάκαμψης, δείτε τον οδηγό της DataShield για το Disaster Recovery Plan για ΜΜΕ.
Retention και Ransomware
Το retention έχει ιδιαίτερη σημασία όταν ένα περιστατικό δεν εντοπίζεται αμέσως. Αν corrupted ή κακόβουλα τροποποιημένα δεδομένα περάσουν στα νεότερα backups, χρειάζεται αρκετό ιστορικό ώστε να υπάρχει πιθανότητα ανάκτησης από προγενέστερο καθαρό recovery point.
Αυτό όμως δεν σημαίνει ότι το retention προστατεύει από μόνο του τα backups. Αν ένας attacker μπορεί να διαγράψει όλα τα recovery points ή να αλλάξει την ίδια την πολιτική, το μεγάλο retention δεν λύνει το πρόβλημα.
Για αυτό πρέπει να συνδυάζεται με κατάλληλη προστασία του backup environment, περιορισμένα administrative privileges και, όπου απαιτείται, immutable ή απομονωμένα recovery copies. Δείτε επίσης πώς λειτουργεί το immutable backup απέναντι σε ransomware.
Πώς να σχεδιάσετε μια πρακτική Retention Policy
- Καταγράψτε τα workloads που χρειάζονται backup. Μην ξεκινήσετε από τις διαθέσιμες ρυθμίσεις του προϊόντος.
- Καθορίστε business impact και recovery requirements. Εξετάστε τι συμβαίνει αν χαθούν δεδομένα και πόσο πίσω πρέπει να μπορείτε να επιστρέψετε.
- Καθορίστε τη συχνότητα των recovery points. Συνδέστε την με το αποδεκτό RPO και τον ρυθμό αλλαγής των δεδομένων.
- Καθορίστε το απαιτούμενο ιστορικό. Λάβετε υπόψη καθυστερημένη ανίχνευση, ανθρώπινα λάθη, corruption και cyber incidents.
- Διαφοροποιήστε την πολιτική όπου χρειάζεται. Μην επιβάλλετε αναγκαστικά το ίδιο retention σε όλα τα workloads.
- Προστατεύστε τα recovery points. Ελέγξτε ποιος μπορεί να τα διαγράψει, να αλλάξει retention policies ή να αποκτήσει administrative πρόσβαση.
- Δοκιμάστε την ανάκτηση. Η ύπαρξη παλιών recovery points δεν έχει αξία αν δεν μπορούν να χρησιμοποιηθούν επιτυχώς.
- Επανεξετάζετε την πολιτική όταν αλλάζουν οι ανάγκες. Νέα workloads, διαφορετικό business impact ή αλλαγές στις απαιτήσεις μπορούν να απαιτούν διαφορετικό retention.
Μην συγχέετε Retention, Archive και Backup
Η μακροχρόνια διατήρηση πληροφοριών δεν σημαίνει απαραίτητα ότι πρέπει να επιτυγχάνεται κρατώντας απεριόριστα operational backups.
Το backup έχει πρωτίστως σκοπό την ανάκτηση μετά από απώλεια ή βλάβη. Ένα archive μπορεί να εξυπηρετεί διαφορετικές ανάγκες μακροχρόνιας διατήρησης. Αντίστοιχα, retention mechanisms μέσα σε μια SaaS υπηρεσία, version history, recycle bins και snapshots δεν πρέπει να θεωρούνται αυτόματα ισοδύναμα με ανεξάρτητο backup.
Πριν αποφασίσετε πόσο θα κρατάτε ένα αντίγραφο, πρέπει επομένως να είναι σαφές γιατί διατηρείται και από ποιο σενάριο πρέπει να μπορεί να σας επαναφέρει.
Το Retention πρέπει να δοκιμάζεται στην πράξη
Μια σωστά διαμορφωμένη policy πρέπει να επιβεβαιώνεται με πραγματικά restore tests. Ελέγξτε αν μπορείτε να εντοπίσετε το κατάλληλο recovery point, αν τα δεδομένα είναι αξιοποιήσιμα και αν η επαναφορά μπορεί να ολοκληρωθεί μέσα στις επιχειρησιακές απαιτήσεις.
Ο οδηγός της DataShield για backup verification και restore testing εξηγεί πώς ελέγχεται στην πράξη η δυνατότητα ανάκτησης.
Συμπέρασμα
Μια καλή backup retention policy δεν προσπαθεί να κρατήσει τα πάντα για πάντα. Διατηρεί αρκετά και κατάλληλα recovery points ώστε η επιχείρηση να μπορεί να επιστρέψει σε χρήσιμη κατάσταση όταν χρειαστεί, χωρίς αδικαιολόγητη πολυπλοκότητα και κόστος.
Ξεκινήστε από τα κρίσιμα workloads, το RPO, το απαιτούμενο ιστορικό και τα πιθανά σενάρια απώλειας. Στη συνέχεια καθορίστε διαφορετικές πολιτικές όπου χρειάζεται, προστατεύστε τα backups από μη εξουσιοδοτημένη διαγραφή και επιβεβαιώστε με restore testing ότι η στρατηγική λειτουργεί πραγματικά.
Η DataShield μπορεί να αξιολογήσει τα κρίσιμα δεδομένα, τα υπάρχοντα recovery points και τις απαιτήσεις ανάκτησης της επιχείρησής σας και να βοηθήσει στον σχεδιασμό μιας πρακτικής backup και retention στρατηγικής.